Un seul poste pour tous
vos environnements sensibles.
YS::Desktop, hyperviseur de type 1, isole en local vos environnements d'administration, DR, OT et bureautiques sur une même machine sans compromis sur l'expérience utilisateur.

Bien sûr, vous pouvez laisser vos employés jongler avec plusieurs appareils
Ou vous pouvez leur permettre de basculer entre des environnements isolés d'un simple geste.


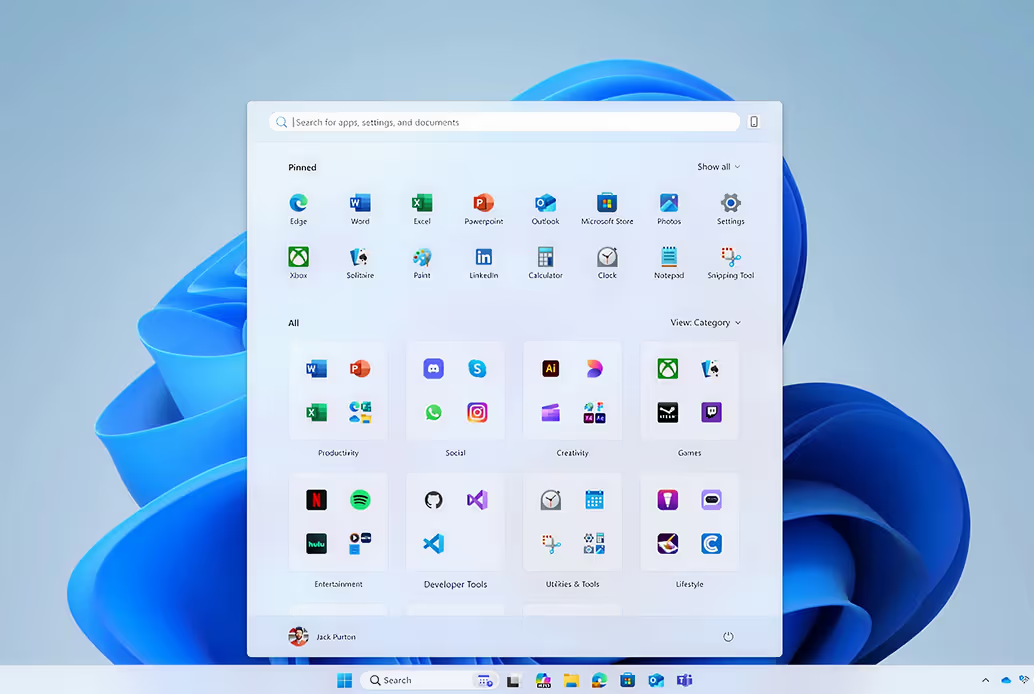

Les employés détestent les outils informatiques complexes.
Les vôtres vous remercieront.
« Kerys a enfin fourni à nos développeurs un environnement à la fois adapté à leurs besoins métiers et agréable à utiliser »
« Cela fait 15 ans que nous attendions une solution comme la vôtre »
« Nous pouvons désormais réduire notre parc d'appareils et sécuriser nos opérations de maintenance »

Isolez avec
des performances optimales
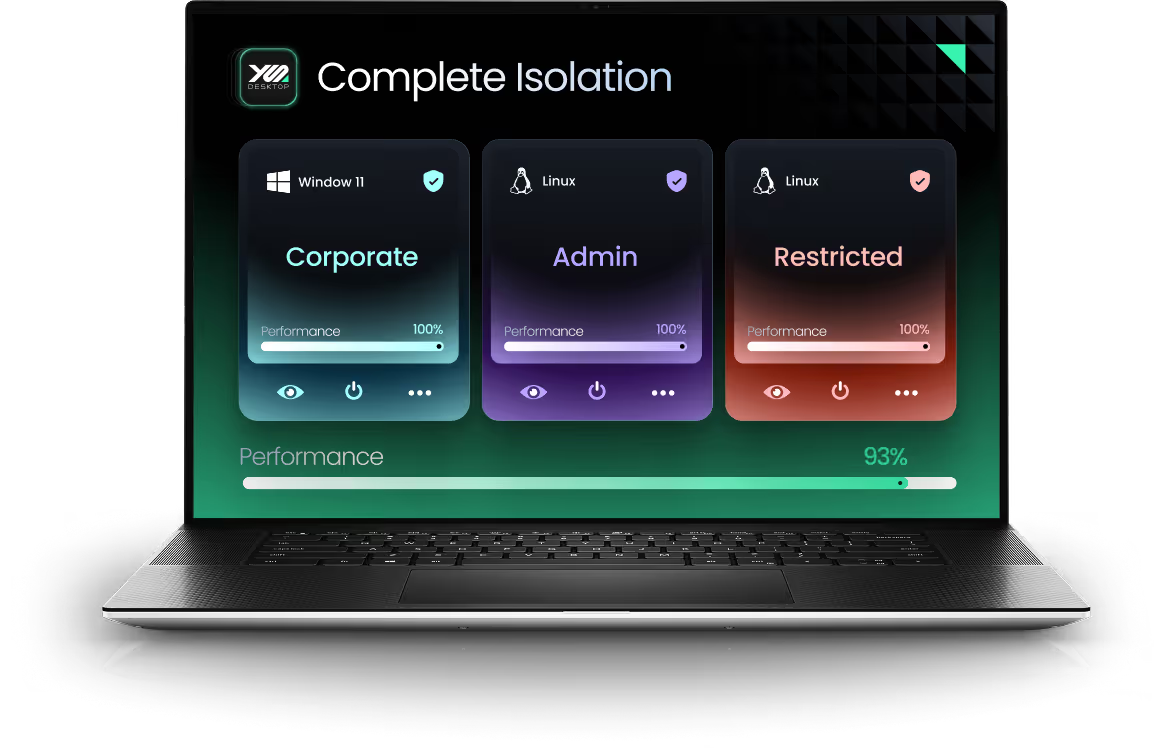
La plupart des plateformes de virtualisation promettent l'isolation au détriment des performances.
Avec YS::Desktop, isolation et performance font enfin équipe. En séparant les cœurs CPU dédiés à l'hyperviseur de ceux des machines virtuelles et en appliquant un chiffrement au niveau de l'hyperviseur, la solution empêche les attaques par canaux auxiliaires sans aucun ralentissement.

Gérez tout
de manière centralisée
Dans les grandes organisations, les équipes informatiques sont submergées par la complexité des systèmes multiples, des réseaux isolés et des terminaux partiellement contrôlés.
YS::Desktop change la donne. Au lieu de gérer des machines déconnectées, vous gérez une plateforme unifiée articulée autour de domaines de sécurité qui rendent chaque VM visible, gouvernée et conforme par conception.

Console de gestion centralisée

Domaine bureautique


Domaine de développement


Domaine sensible

Surmontez les
contraintes réseau
La gestion des adresses IP et la segmentation système ne devraient plus limiter la productivité de vos équipes
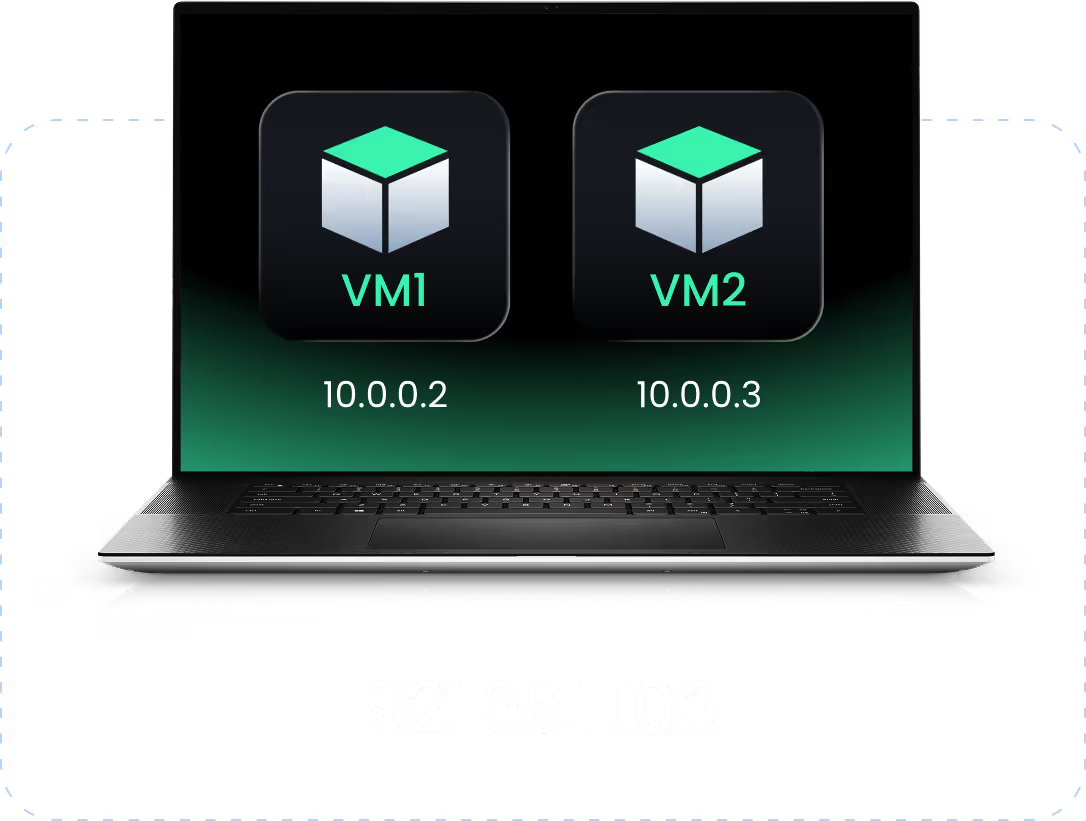
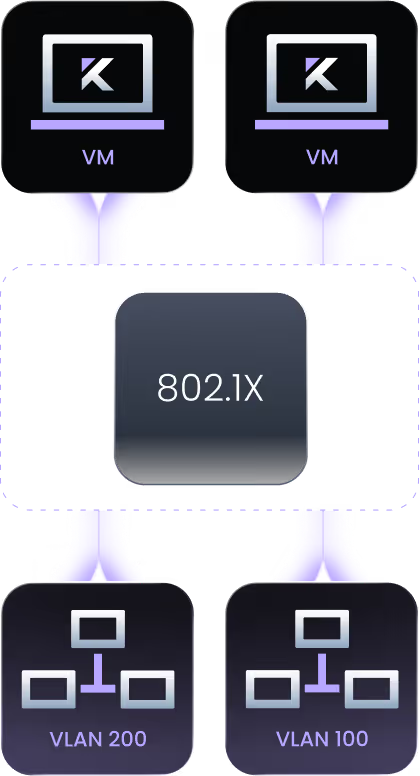
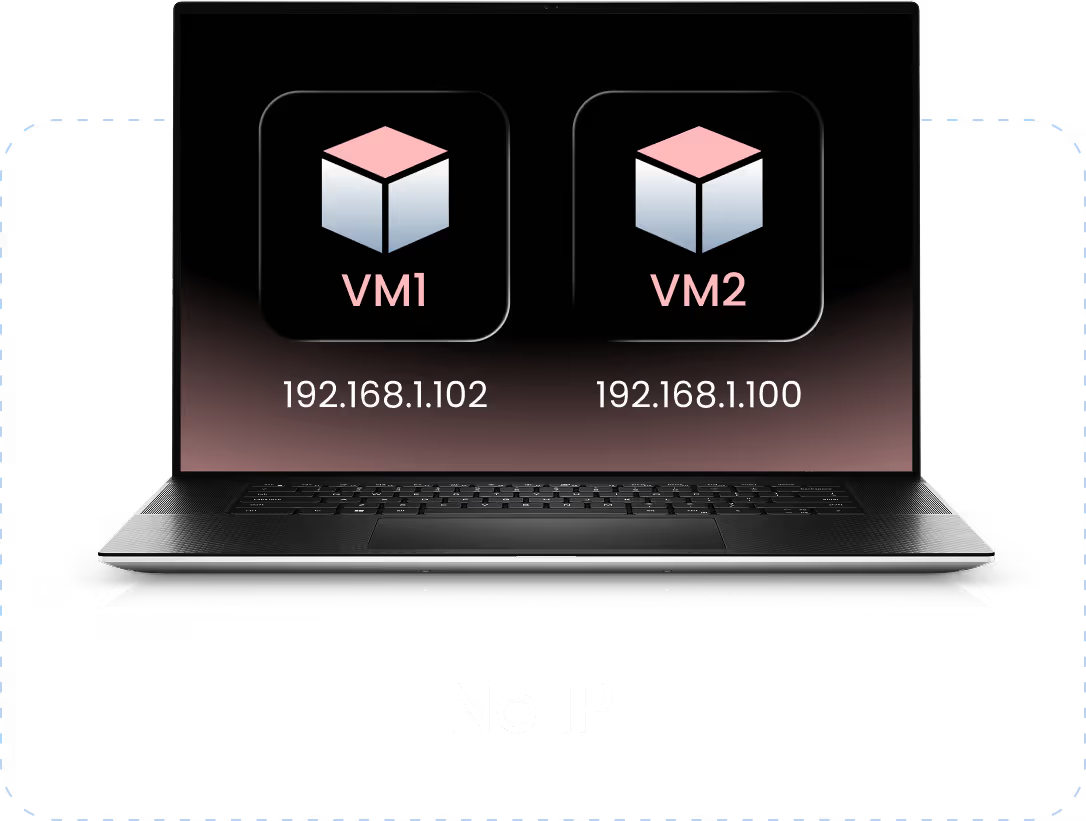
Avec YS::Desktop, vous choisissez entre deux modes de fonctionnement : le NAT, qui attribue une IP par poste de travail, et le Bridge, qui permet un accès IP natif. Les VLAN sont entièrement pris en charge et s'intègrent parfaitement à votre infrastructure existante. Vos IP statiques restent compatibles avec les automates programmables industriels (API) existants.
Mode NAT
Prise en charge des VLAN
Mode Bridge
Prêt à isoler
sans compromis ?
Echangez en direct avec des experts qui ont déjà accompagné des équipes comme la vôtre.
Nos derniers articles de blog


Foire aux questions